- Nature
- Outil interne
- Stack
- Next.jsNestJSPrismaPostgreSQLBullMQRedisTailwindshadcn/ui
Automatiser LinkedIn expose à deux risques : la sanction de la plateforme et le message mal calibré envoyé au mauvais destinataire. AgentLinkedOS part du principe inverse des outils de prospection de masse : l'IA propose, des règles vérifient, un humain valide, et seules les API officielles exécutent.
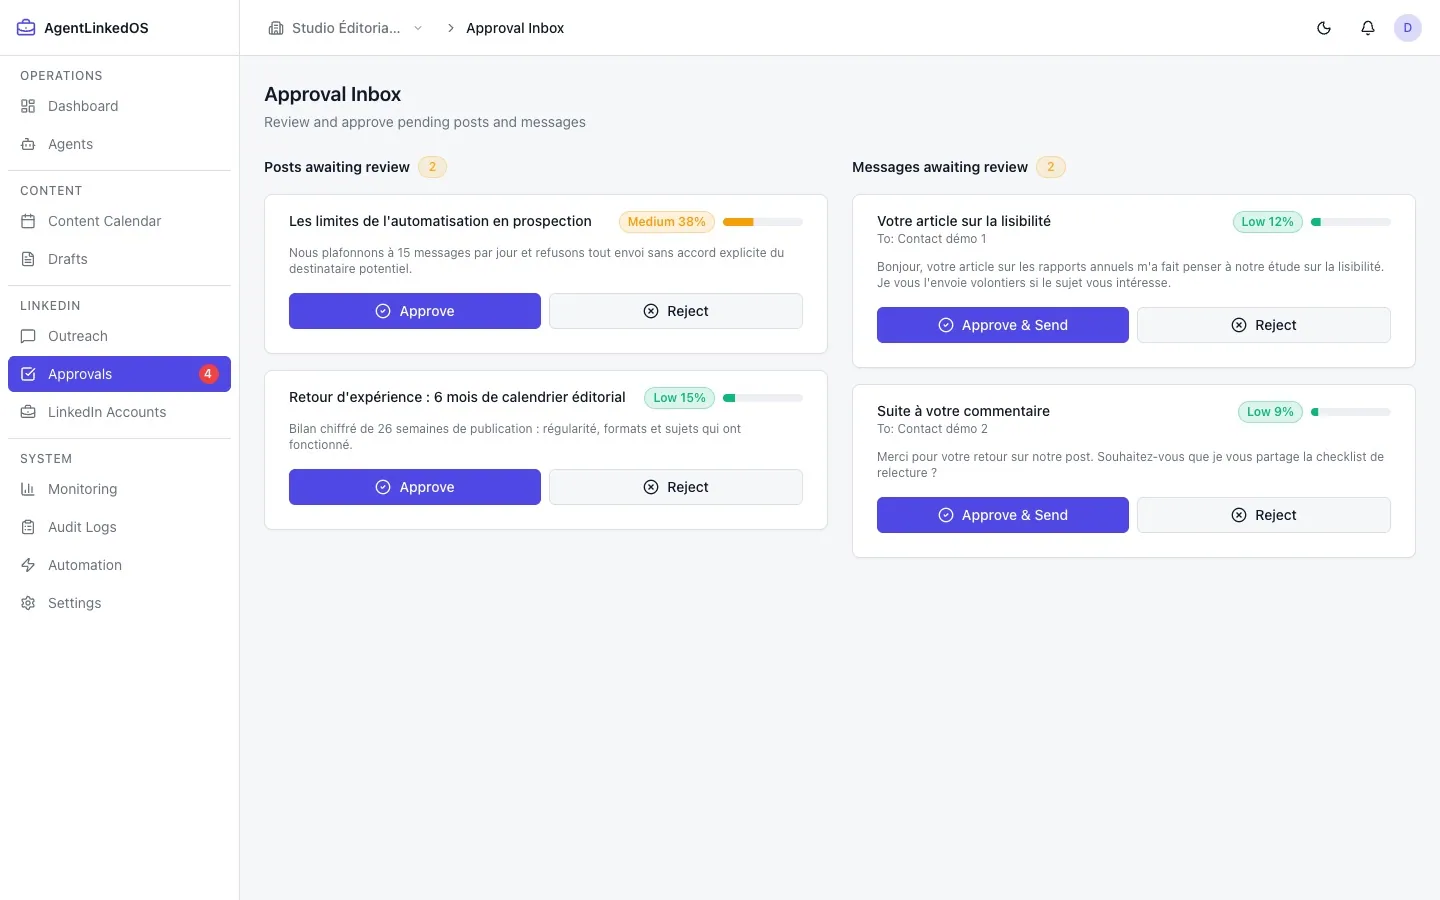
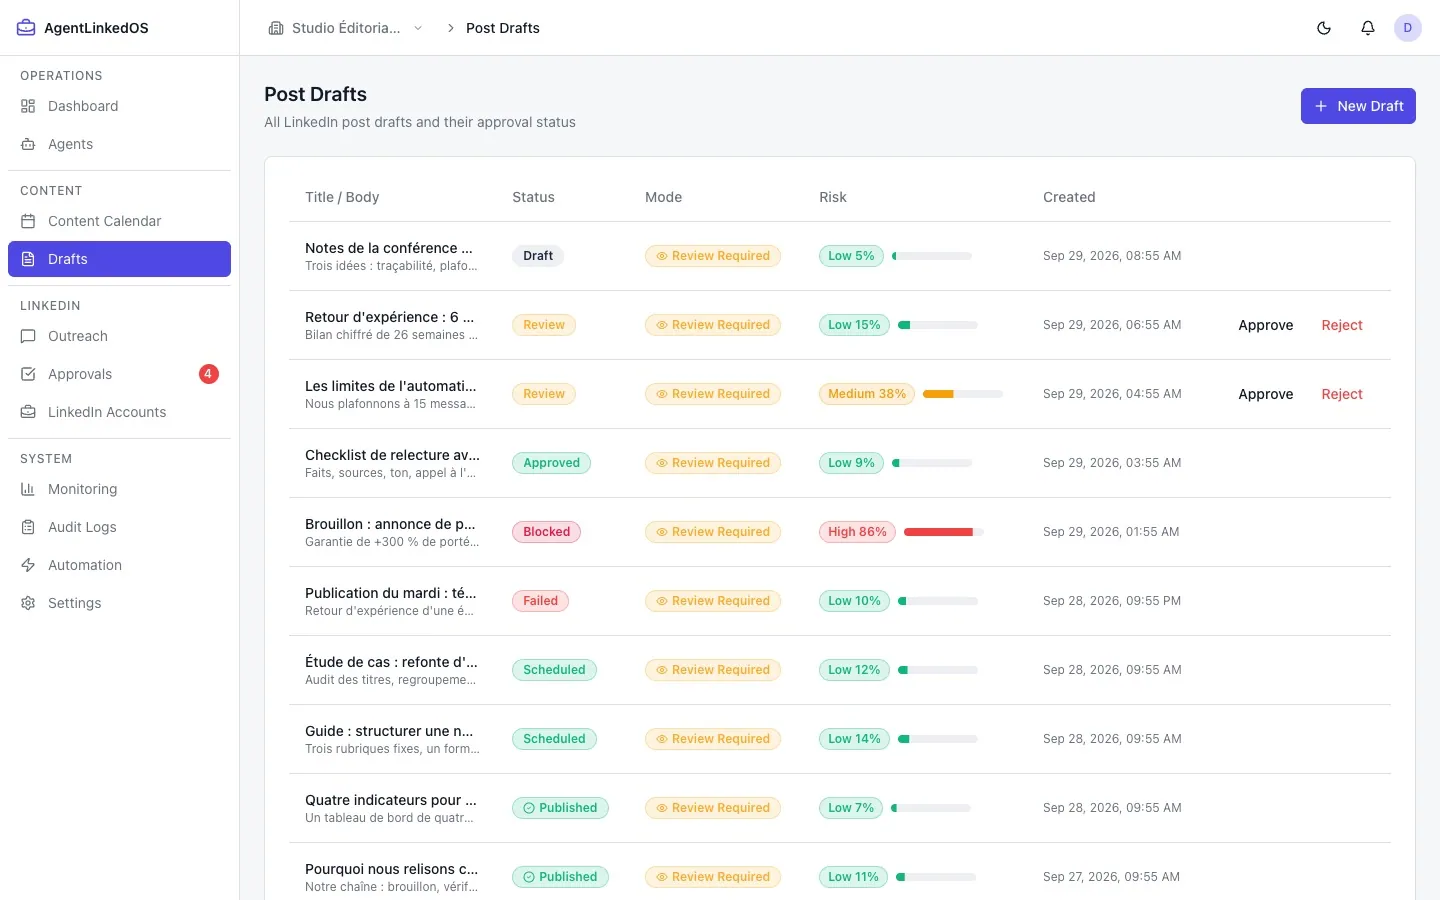
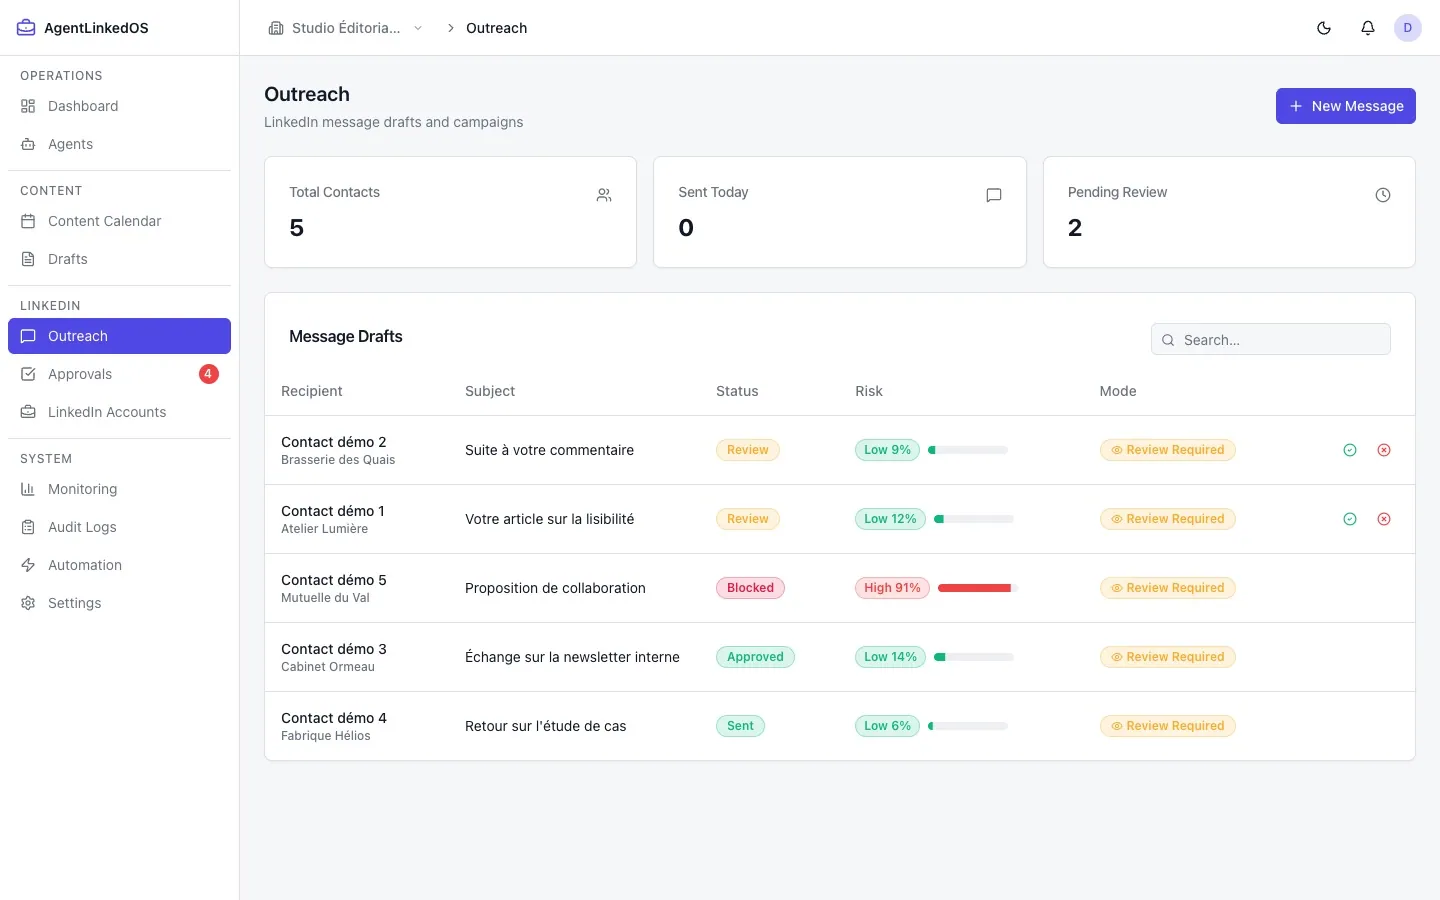
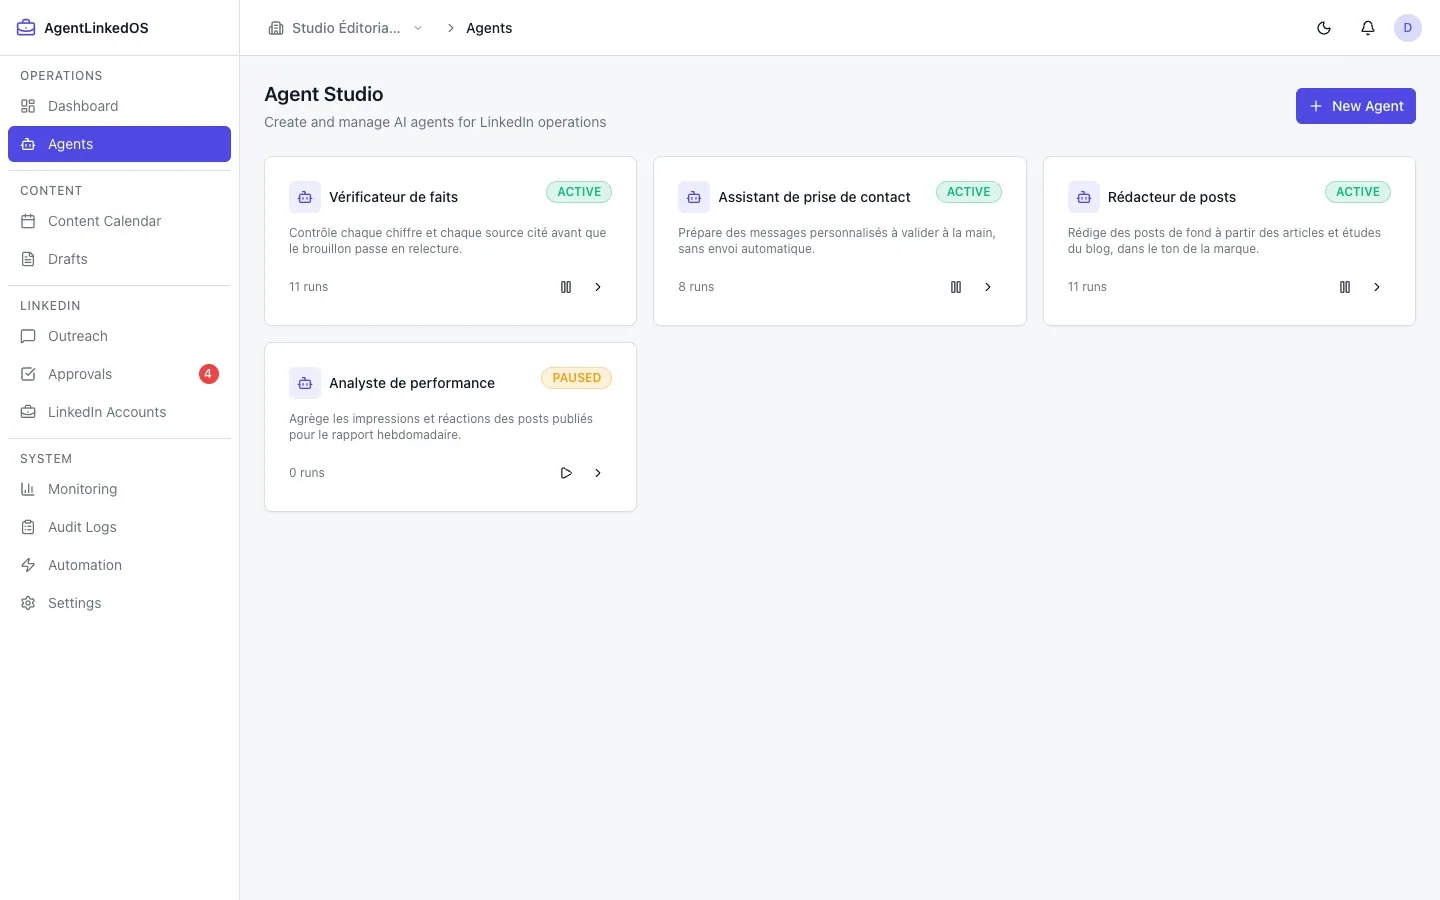
Ce que fait l'outil
- Agents configurables : chaque agent a une mission, un modèle, une liste d'outils autorisés et un statut (actif, en pause, en erreur) ; chaque exécution enregistre coût, latence et niveau de risque.
- Brouillons de posts et de messages avec un score de risque et des machines à états explicites (brouillon, relecture, approuvé, planifié, publié, ou bloqué / en échec).
- Boîte d'approbation et calendrier éditorial pour valider, rejeter ou replanifier.
- Trois modes d'automatisation : manuel, relecture obligatoire, approbation automatique. Ce dernier n'est autorisé que si le compte est connecté par une intégration autorisée, si les règles de conformité passent, si le score de risque est sous le seuil, si les plafonds journaliers sont respectés et si la clé d'idempotence et la trace d'audit existent. Sinon l'action est rétrogradée en relecture ou bloquée.
- Supervision : santé de l'API et de la base, statistiques des files, historique des exécutions, journal d'audit.
Stack et architecture
- Monorepo pnpm et Turborepo :
apps/web(Next.js 14 App Router, Tailwind, shadcn/ui, react-hook-form et zod) etapps/api(NestJS, Prisma, PostgreSQL). - Publication et envoi passent par des files BullMQ sur Redis, avec un processeur dédié pour chaque type d'action externe.
- Modules séparés : authentification JWT, espaces de travail, agents, LLM (adaptateur de fournisseur), règles, LinkedIn, contenu, prospection, approbations, planification, monitoring, audit. Documentation d'API Swagger et métriques Prometheus.
- Les tokens LinkedIn sont stockés chiffrés ; aucun secret n'est journalisé.
Ce qui a été difficile
Le vrai sujet est la limite volontaire de ce que le produit a le droit de faire. Le dépôt interdit par écrit le scraping, l'automatisation de navigateur, la réutilisation de cookies et le contournement des limites. L'envoi de messages privés n'étant pas ouvert par l'API officielle, il est traité comme une capacité de fournisseur optionnelle : sans autorisation, l'outil produit un brouillon que l'utilisateur copie et envoie lui-même. Côté interface, une passe de refonte a corrigé des URL d'API non rattachées à l'espace de travail, un bouton de rejet sans action et un double état actif dans la navigation.
État du projet
Outil interne en développement : interface complète sur les onglets de contenu, prospection, approbation et supervision ; la connexion OAuth LinkedIn et les tests automatisés restent à finaliser.